Cek Peringatan Dini BMKG, Potensi Hujan Bisa Dipantau per Kecamatan
BMKG menyediakan informasi peringatan dini cuaca ekstrem, banjir rob, gempa, hingga tsunami. Potensi hujan dapat dipantau sampai tingkat kecamatan.


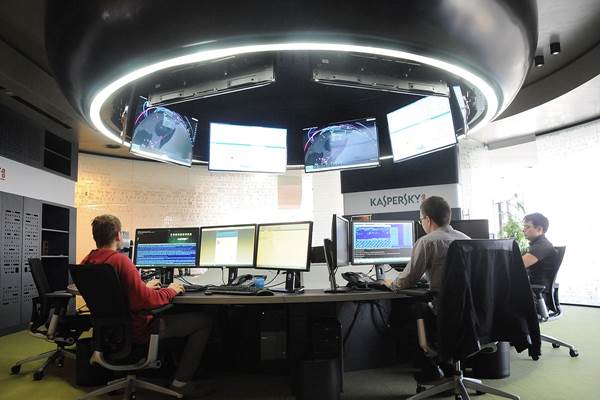
Kaspersky Cybersecurity Index/Istimewa
Harianjogja.com, JAKARTA – General Manager untuk Asia Tenggara di Kaspersky Yeo Siang Tiong menyampaikan pola aktivitas berbahaya kelompok peretas, Mustang Panda yang diduga menyerang keamanan 10 Kementerian/Lembaga di Indonesia
Sekadar informasi, belum lama ini Insikt Group, divisi penelitian ancaman siber Recorded Future menemukan penyusupan atau dugaan serangan siber dari kelompok asal Cina itu menembus jaringan internal Badan Intelijen Negara (BIN) serta sekitar sembilan kementerian dan lembaga di Indonesia.
Yeo mengatakan sejak 2019, Kaspersky telah menerbitkan penelitiannya tentang HoneyMyte (alias Temp.Hex dan Mustang Panda).
BACA JUGA : Hacker China Diduga Bobol Kementerian, DPR Minta
Sebuah Advanced Persistent Group (APT) yang telah aktif selama beberapa tahun, HoneyMyte telah mengadopsi teknik yang berbeda untuk melakukan serangan selama beberapa tahun terakhir, dan telah berfokus pada berbagai profil penargetan.
"Laporan terbaru kami mengungkapkan sekelompok aktivitas yang telah melakukan serangan spionase siber terhadap entitas pemerintah di Myanmar dan Filipina setidaknya sejak Oktober 2020,” ujarnya lewat rilisnya, Senin (20/9/2021).
Dia melanjutkan, meskipun awalnya memusatkan perhatian mereka pada Myanmar, tetapi para aktor ancaman juga telah mengalihkan fokus mereka ke Filipina.
“Mereka biasanya mendapatkan pijakan awal dalam sistem melalui email spear-phishing dengan tautan unduhan Dropbox," katanya.
Setelah diklik, dia menjelaskan tautan ini mengunduh arsip RAR yang disamarkan sebagai dokumen Word yang berisi muatan berbahaya. Setelah diunduh pada sistem, malware mencoba menginfeksi host lain dengan menyebar melalui drive USB yang dapat dilepas.
Jika drive ditemukan, malware membuat direktori tersembunyi di drive, di mana kemudian memindahkan semua file korban, bersama dengan executable berbahaya.
Pakar Kaspersky tersebut mengaitkan aktivitas ini dijuluki sebagai LuminousMoth yang erat dengan kelompok ancaman HoneyMyte, aktor ancaman berbahasa China yang terkenal, sudah lama berdiri, dengan kepercayaan diri sedang hingga tinggi.
BACA JUGA : Jadi Miliarder Mendadak karena Tol Jogja-Bawen, Pria
HoneyMyte terutama tertarik untuk mengumpulkan intelijen geopolitik dan ekonomi di Asia dan Afrika. Misalnya, dalam serangan sebelumnya yang dilakukan dari pertengahan 2018, aktor ancaman ini menggunakan implan PlugX, serta skrip PowerShell multi-tahap yang menyerupai CobaltStrike. Kampanye ini menargetkan entitas pemerintah di Myanmar, Mongolia, Ethiopia, Vietnam, dan Bangladesh.
"Berdasarkan penargetan organisasi pemerintah di Asia dan Afrika, kami menilai bahwa salah satu motivasi utama HoneyMyte adalah mengumpulkan data intelijen geo-politik dan ekonomi," ujarnya.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.
Sumber : JIBI/Bisnis Indonesia


BMKG menyediakan informasi peringatan dini cuaca ekstrem, banjir rob, gempa, hingga tsunami. Potensi hujan dapat dipantau sampai tingkat kecamatan.
Moh Zaki Ubaidillah mengalahkan Toma Junior Popov 21-8, 21-9 untuk melaju ke semifinal Hong Kong Open 2026.
BMKG mengimbau warga DIY mewaspadai hujan lebat, angin kencang, dan potensi bencana hidrometeorologi hingga Februari 2027.
Timnas Indonesia U-17 finis sebagai juara Grup A dengan 10 poin setelah imbang 2-2 melawan Myanmar. Simak klasemen akhir kualifikasi.
Pemkot Jogja memprioritaskan pengembangan kawasan selatan pada 2027. Kotagede disiapkan menjadi destinasi wisata budaya, religi, dan pendidikan.
BIGBANG merilis GiiiRIP pada 20 November 2026. Single hip-hop ini menjadi bagian perayaan 20 tahun debut bersama G-Dragon, Taeyang, dan Daesung.