Kemenkeu Kaji Skema Whoosh, Layanan Harus Tetap Berjalan
Kemenkeu masih mengkaji Whoosh untuk menjaga keberlanjutan layanan sekaligus mencari cara meminimalkan dampaknya terhadap beban fiskal.



Online Scam - Ilustrasi Freepik
Harianjogja.com, JAKARTA— Kemudahan layanan mobile banking (m-banking) membuat aktivitas keuangan semakin cepat dan praktis. Namun di balik itu, celah keamanan justru semakin terbuka akibat kebiasaan pengguna yang sering dianggap sepele.
Penggunaan m-banking yang kini mencakup pembayaran hingga transfer harian kerap tidak diimbangi dengan kesadaran keamanan digital. Padahal, akses ke rekening bisa diretas hanya dari celah kecil, bahkan dari jaringan internet yang digunakan sehari-hari.
Sejumlah kebiasaan yang tampak sederhana ternyata menjadi pintu masuk bagi peretas untuk membobol akun tanpa disadari.
Salah satu yang paling sering terjadi adalah penggunaan Wi-Fi publik di tempat umum seperti kafe atau bandara. Jaringan ini umumnya minim perlindungan sehingga data pengguna berisiko disadap pihak tidak bertanggung jawab.
Kesalahan fatal lainnya adalah membagikan data rahasia seperti OTP, PIN, dan password. Modus penipuan kerap dilakukan dengan menyamar sebagai petugas bank. Padahal, pihak bank tidak pernah meminta informasi sensitif tersebut.
Selain itu, banyak pengguna mengabaikan pembaruan aplikasi. Padahal, update biasanya berisi peningkatan sistem keamanan yang penting untuk melindungi dari ancaman terbaru.
Ancaman juga datang dari praktik phishing, yakni penipuan melalui tautan palsu yang dikirim via SMS, email, atau aplikasi pesan. Tautan ini sering menyerupai situs resmi bank untuk mengelabui korban.
Kesalahan saat bertransaksi juga tak kalah berisiko. Salah memasukkan nomor rekening atau nominal transfer bisa berdampak besar, bahkan berujung kerugian finansial. Sementara kesalahan memasukkan PIN berulang kali dapat menyebabkan akun terblokir.
Di sisi lain, penggunaan password yang lemah dan sama untuk berbagai akun masih menjadi kebiasaan umum. Hal ini memudahkan peretas mengakses lebih dari satu akun sekaligus jika satu password berhasil dibobol.
Minimnya pemanfaatan fitur keamanan tambahan seperti autentikasi dua faktor, sidik jari, atau pengenalan wajah juga memperbesar risiko. Padahal fitur ini mampu memberikan lapisan perlindungan ekstra.
Penggunaan perangkat yang tidak aman, seperti ponsel yang sudah di-root atau jailbreak, turut meningkatkan kerentanan terhadap serangan malware dan peretasan.
Untuk mencegah risiko tersebut, pengguna disarankan lebih disiplin menjaga keamanan akun. Hindari membagikan data sensitif kepada siapa pun, gunakan aplikasi resmi, serta lakukan pembaruan secara berkala.
Selain itu, pastikan transaksi dilakukan melalui jaringan yang aman dan aktifkan fitur keamanan tambahan. Kebiasaan sederhana seperti memeriksa kembali detail transaksi sebelum dikonfirmasi juga menjadi langkah penting untuk menghindari kesalahan.
Cek Berita dan Artikel yang lain di Harian Jogja, dan edisi cetak versi elektronik kami hadir di Epaper Harian Jogja.


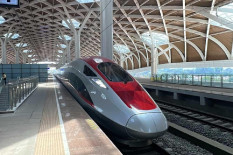
Kemenkeu masih mengkaji Whoosh untuk menjaga keberlanjutan layanan sekaligus mencari cara meminimalkan dampaknya terhadap beban fiskal.
Jadwal DAMRI YIA-Jogja Selasa 13 Oktober 2026 tersedia mulai dini hari hingga malam. Cek rute dan tarif Rp80.000.
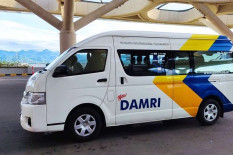
Jadwal KA Bandara YIA, Selasa, 13 Oktober 2026, tersedia 24 perjalanan dari YIA ke Stasiun Tugu dan sebaliknya. Cek jam keberangkatan lengkapnya.
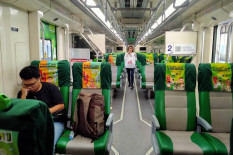
Jadwal KA Prameks Jogja-Kutoarjo Selasa 13 Oktober 2026 tersedia 10 perjalanan. Cek jadwal dari Jogja dan Kutoarjo.
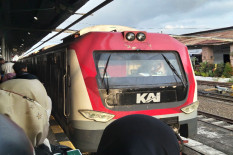
Jadwal KRL Solo-Jogja Selasa 12 Oktober 2026 tersedia 12 perjalanan. Simak jadwal Palur, Klaten, Lempuyangan hingga Jogja.
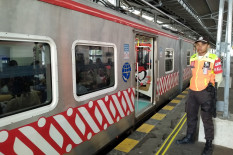
Jadwal KRL Jogja-Solo Selasa, 13 Oktober 2026 tersedia dalam 15 perjalanan. Simak jam keberangkatan dan tarif tiket Rp8.000.